开始之前
尽量拿到原始文件,不要用它的截图。凭证附在文件本身上,所以截图是一个没有凭证的新文件。用命令行的话,你需要一个终端,macOS 上还要装好 Homebrew。
用四个步骤读取文件的标记
# 用法文档里的示例文件:把 sample/C.jpg 换成你自己文件的路径
c2patool -h
c2patool sample/C.jpg
c2patool sample/C.jpg -d
c2patool sample/C.jpg --info
c2patool sample/C.jpg --tree
c2patool sample/C.jpg --certs- 打开 Verify,也就是内容真实性倡议组织的检查网站 verify.contentauthenticity.org,把文件交给它。网站的 README 说,它的代码用 c2pa.js 库,在浏览器里借助 WebAssembly 读取并验证 C2PA 数据。
- 或者使用 c2patool,一个处理 C2PA 清单的命令行工具。macOS 上运行
brew install c2patool。其他系统到它的 Releases 页面下载预编译的二进制文件,复制到 PATH 里的某个文件夹。命令在下一个代码块里。 - 如果是一张可能由 AI 工具生成的图,打开 synthid.com。Google DeepMind 的帖子把 synthid.com 列为检查入口,用来查网上的内容是不是出自 Google AI,或者 OpenAI、NVIDIA 这类合作方的工具。
- 把结果当作一条记录来读,不要当作结论。看三样:是谁签的名,列出了哪些编辑,工具有没有报告问题。
c2patool 的每个命令会输出什么
工具的用法文档介绍了每个命令。清单(manifest)是文件里带签名的记录,清单库(manifest store)是这些清单的集合。最简单的命令会把清单以 JSON 格式输出。JSON 是一种带标签字段的文本格式。
如果 c2patool 无法对照信任列表验证任何一项声明,JSON 输出里就会带一个 validation_status 字段,它是一个数组,每个对象描述一个问题。文档自带的示例图片显示 signingCredential.untrusted,因为给它签名的测试证书不在信任列表里。所以这个状态的意思是,签名证书不在工具所知道的列表里。文档还说,运行 c2patool init trust 之后,以后的运行都会开启信任检查。
| 命令 | 作用 |
|---|---|
| c2patool sample/C.jpg | 把清单的 JSON 输出到标准输出 |
| -d | 输出详细报告,如果你指定了输出文件夹,就保存为 detailed.json |
| --info | 输出一份概要报告:清单库的大小、清单的数量,以及清单是否通过验证 |
| --tree | 输出清单库的文本树状图,显示声明和嵌套的素材 |
| --certs | 提取当前清单签名里的证书链并输出 |
每种标记能说明什么,不能说明什么
用维基百科的话说,内容凭证是与数字媒体文件在密码学上绑定、能显示篡改的元数据包。它们记录文件从哪里来、被怎样编辑过。它们的标准 C2PA 出自内容来源与真实性联盟,这是一个开放的标准组织,Adobe、Arm、BBC、英特尔、微软和 Truepic 在 2021 年 2 月创立了它。
SynthID 是一种水印,是放在内容本身里的图案,而不是贴在旁边的标签。Google DeepMind 说,它的检测器在视频、音频和图片里都能找到这些水印,即使经过滤镜之类的编辑也一样。
维基百科记载,这些方法说不出内容是不是真的。元数据显示的是来源,信任取决于来源方。它还记载,常见的签名工具并不核实元数据是否准确。凭证有多可信,要看签名的人。
| C2PA 内容凭证 | SynthID 水印 | |
|---|---|---|
| 存放在哪里 | 文件里带签名的元数据中 | 图片、音频或视频的内部 |
| 检查会报告什么 | 文件从哪里来、被怎样编辑过 | 它是否出自 Google AI 或合作方的工具 |
| 被复制或编辑之后 | 维基百科说,专家已经记录到篡改它的办法 | Google DeepMind 说,即使经过滤镜之类的编辑也能找到 |
| 有公开的工具可以检查文件 | 是 | 是 |
| 能证明内容是真的 | 否 | 否 |
| 没有标记就能证明文件是人做的 | 否 | 否 |
来源:维基百科:内容真实性倡议(Content Authenticity Initiative) (2026年11月6日 查阅);Google DeepMind 在 X 上,2026 年 10 月 7 日 (2026年11月6日 查阅);Google DeepMind 在 X 上,2026 年 10 月 7 日,回复 (2026年11月6日 查阅);维基百科:SynthID (2026年11月6日 查阅)
这些标记怎样进入日常工具
维基百科的 SynthID 词条还补充说,Google 对它的 SynthID 水印和 C2PA 数据提供检测 API。下面这四个日期,是我们能从读过的页面里找到出处的。
C2PA 成立
一个开放的标准组织,有六个创始成员,其中有 Adobe、BBC 和微软。
来源:维基百科:内容真实性倡议(Content Authenticity Initiative) (2026年11月6日 查阅)
OpenAI 给它的图片加上 SynthID
OpenAI 说,它的图片带有 C2PA 凭证和 SynthID 水印,可以用一个公开的工具来检查。
来源:OpenAI 在 X 上,2026 年 5 月 19 日 (2026年11月6日 查阅)
SynthID Detector 向所有人开放
Google DeepMind 说,任何人都可以检查由 Google AI 或合作方工具生成的内容。
来源:Google DeepMind 在 X 上,2026 年 10 月 7 日 (2026年11月6日 查阅)
OpenAI 和 Google DeepMind 怎么说它们自己的标记
OpenAI 在 2026 年 5 月 19 日的 X 帖子里说,它的图片现在除了 C2PA 内容凭证,还带有 SynthID 水印。帖子说,它的图片可以用一个公开的验证工具来识别。X 把帖子截短了。帖子链接的公告页我们也没能打开,所以这一课只依据帖子里看得到的文字。
Google DeepMind 在 2026 年 10 月 7 日宣布,SynthID Detector 对所有人开放。它的合作方名单里,OpenAI 和 NVIDIA 之外还有 Kakao,Apple 即将加入。同一串帖子里的一条回复说出了对一张被到处转发的图片最要紧的一点。
即使经过编辑,比如加滤镜
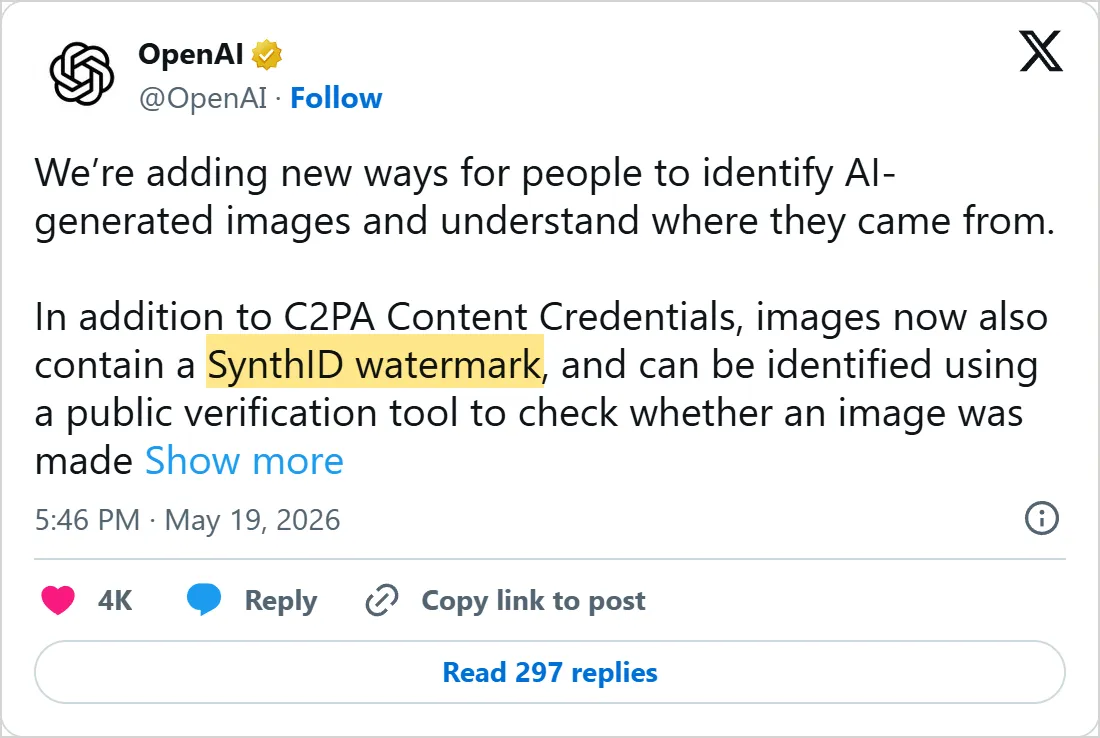
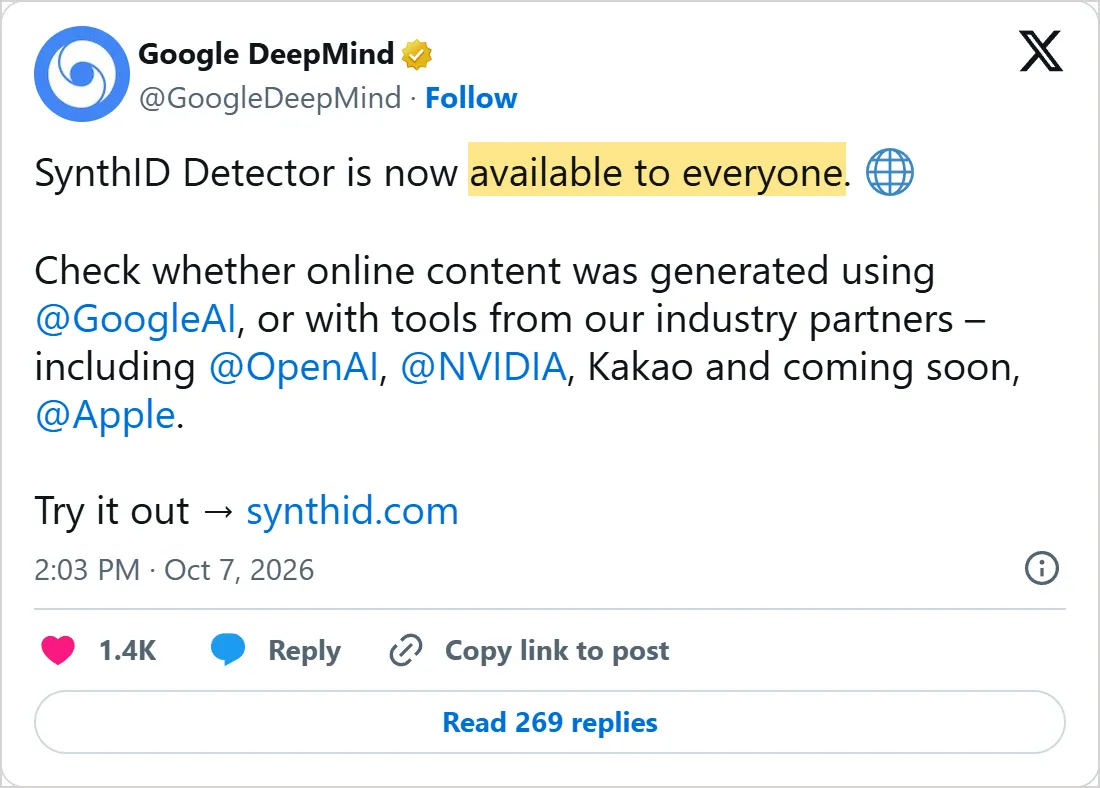
X 官方嵌入卡片的截图,拍摄于 2026 年 11 月 6 日,时间为 UTC。X 用“Show more”截断了 OpenAI 的帖子。点击截图可到 X 上打开原帖。
常见错误
- 把“没找到凭证”读成“是 AI 生成的”或“是假的”。维基百科说,攻击者可以绕过 C2PA 的保护措施,而不加凭证的工具不会留下任何可找的东西。所以没有凭证说明不了任何事。
- 把“找到了凭证”读成“是真的”。记录显示的是来源和编辑,里面没有任何东西去核对画面本身。
- 把不受信任的签名者当成伪造者。这个状态描述的是签名证书,所以它本身并不说明图片拍的是什么。
- 检查截图,而不是检查文件。凭证绑定在文件上,截图是一个新文件。
- 用同一个检测器去查所有制作方。SynthID Detector 覆盖的是 Google 的水印,以及帖子点名的合作方的水印。
自己试一试
- 安装 c2patool,对一张来自声称会加内容凭证的工具的图片运行最简单的命令。再对同一张图的截图运行一遍,比较两次的输出。
- 把这两个文件也交给 Verify,看它和 c2patool 的结论是否一致。
- 把一张 Google 或 OpenAI 的绘图工具生成的图片交给 SynthID Detector,写下它有没有指出制作方。
下一课:骗子怎么用 AI
标记帮得上文件的忙。骗局是以消息、电话和应用的形式来的,没有文件可读。第 4 课讲骗子怎么用 AI、厂商的威胁报告发现了什么,以及怎样保护自己。
自测一下
内容凭证记录什么?
查看答案
B. 文件从哪里来、被怎样编辑过 维基百科把它们描述为能显示篡改的元数据,记录文件的来源、归属和编辑历史。
c2patool 的哪个选项会输出文件清单库的文本树状图?
查看答案
C. --tree 用法文档说,--tree 会显示清单库的文本树状图,显示声明和嵌套的素材。
一个文件没有内容凭证,也没有 SynthID 水印。你能得出什么结论?
查看答案
D. 关于它是怎么做的,什么也得不出来 维基百科记载攻击者篡改溯源元数据、移除或伪造水印,而 SynthID 检查只覆盖使用它的那些制作方,所以没有标记说明不了任何事。
c2patool 输出里的 signingCredential.untrusted 是什么意思?
查看答案
A. 签名证书不在工具所用的信任列表里 用法文档里的示例显示它,是因为给示例签名的测试证书不在信任列表里。
常见问题
检查内容凭证需要安装什么吗?
用 Verify 不需要,它的 README 说它在你的浏览器里读取并验证数据。c2patool 则需要安装,在 macOS 上用 Homebrew,或者下载二进制文件放到 PATH 里。SynthID Detector 方面,Google DeepMind 的帖子只说它对所有人开放,地址是 synthid.com。我们读过的页面没有说它是否要求登录,所以请到网站上看。
谁在掌控内容凭证?
据维基百科,标准来自开放组织 C2PA,而开发开源工具的内容真实性倡议组织是 Adobe 的一个业务部门。同一篇文章说,这些开源工具的开发几乎完全由 Adobe 推动,采用的是单一厂商的治理模式。
什么是 SynthID?
SynthID 是 Google 的水印方法。维基百科说,Google 2024 年的一篇论文把它用在文本上,并描述了生成式文本水印的首次生产部署,就在 Gemini 里。Google DeepMind 宣布的检测器也覆盖视频、音频和图片。
内容凭证能被去掉吗?
能。维基百科记载,专家已经记录到攻击者篡改溯源元数据,以及移除或伪造水印。所以没有凭证仍然说明不了任何事。
我能自己检查一张 OpenAI 的图片吗?
OpenAI 的帖子说,它的图片可以用一个公开的验证工具来识别,Google DeepMind 的帖子也把 OpenAI 列在 SynthID Detector 覆盖其工具的合作方里。OpenAI 的公告页我们没能打开,所以说不清它那个工具检查的是什么。
SynthID 水印经得起改写吗?
对文本来说,不太可靠。Hugging Face 关于 SynthID Text 的文章说,文本被彻底改写或翻译后,检测器的置信度可能大幅下降,而且这个方法并不是为阻止有决心的对手而设计的。
资料来源
- GitHub: contentauth/c2patool README https://github.com/contentauth/c2patool
- GitHub: c2patool, Using C2PA Tool https://github.com/contentauth/c2patool/blob/main/docs/usage.md
- GitHub: contentauth/c2pa-rs README https://github.com/contentauth/c2pa-rs
- GitHub: contentauth/verify-site README https://github.com/contentauth/verify-site
- Wikipedia: Content Authenticity Initiative https://en.wikipedia.org/wiki/Content_Authenticity_Initiative
- Wikipedia: SynthID https://en.wikipedia.org/wiki/SynthID
- Hugging Face blog: Introducing SynthID Text, 23 October 2024 https://huggingface.co/blog/synthid-text
- OpenAI on X, 19 May 2026 https://x.com/OpenAI/status/2056793648571011232
- Google DeepMind on X, 7 October 2026 https://x.com/GoogleDeepMind/status/2107834249680499136
- Google DeepMind on X, 7 October 2026, reply https://x.com/GoogleDeepMind/status/2107834254222581862